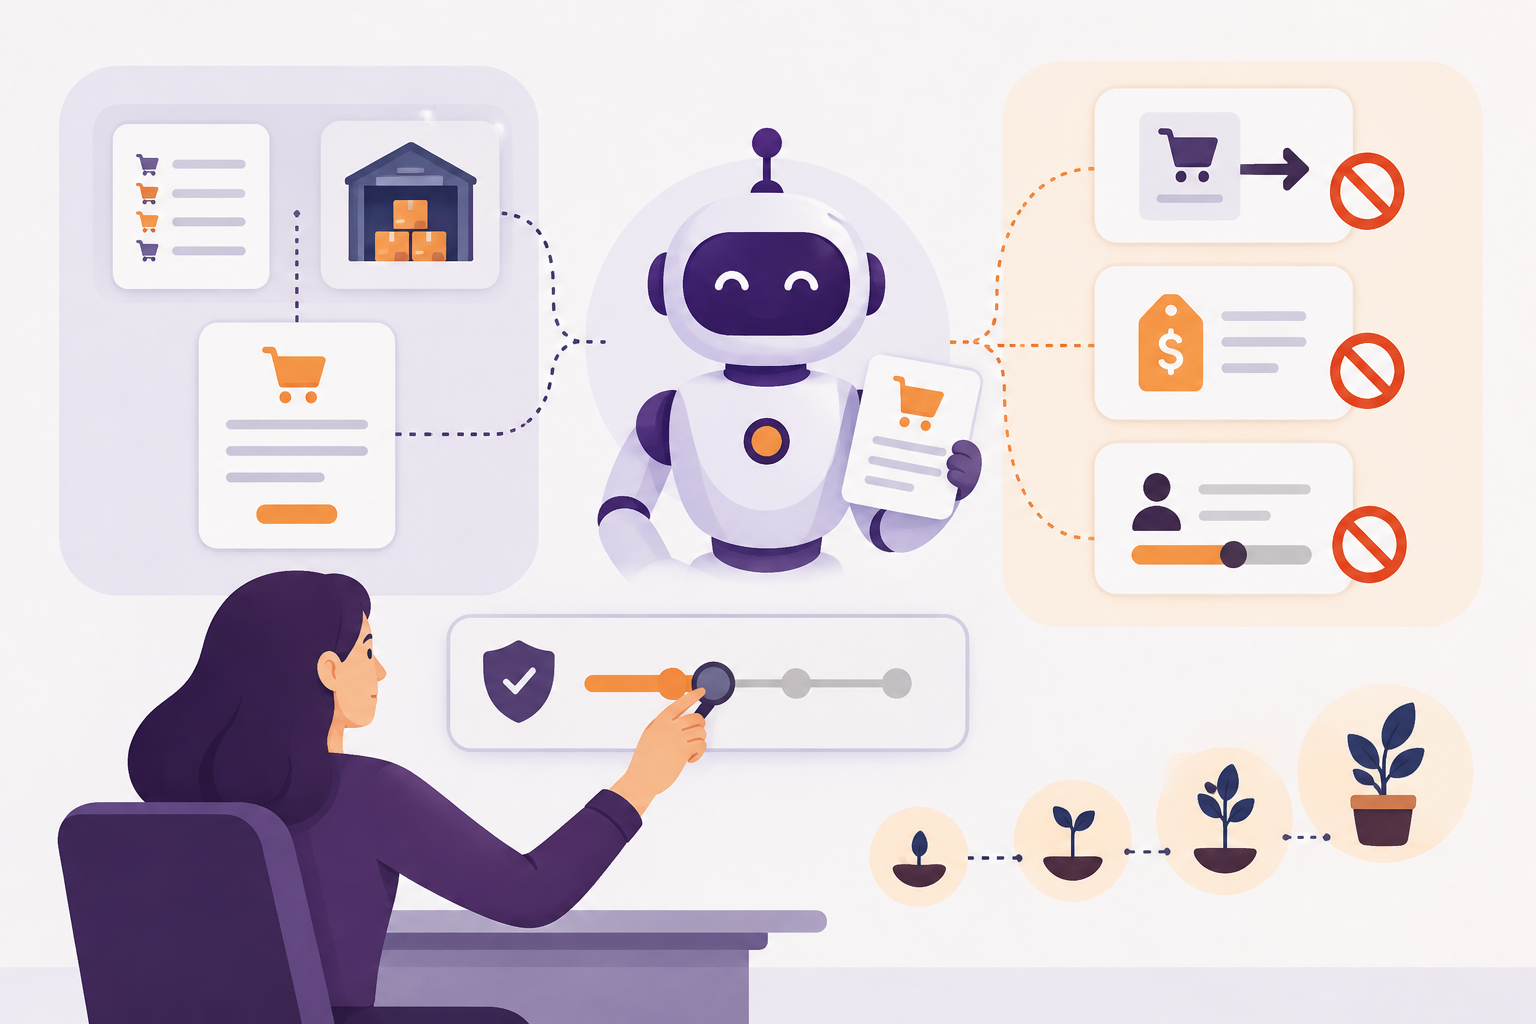
Un agent IA capable de consulter l'historique des commandes, de vérifier les stocks et de rédiger un bon de commande est utile. Un agent IA capable aussi de soumettre cette commande, de modifier une liste de prix ou d'ajuster la limite de crédit d'un client représente un risque d'une autre nature. Le vrai défi n'est pas de savoir si un agent IA peut agir — c'est de décider quel niveau de pouvoir lui accorder, et comment prouver qu'il mérite d'en recevoir davantage avec le temps.
Cet article examine deux idées complémentaires pour gérer ce risque : trois niveaux de supervision qui limitent ce qu'un agent peut faire, et un modèle en quatre étapes pour élargir progressivement son autonomie.
Trois niveaux de supervision
Avant qu'un agent se voie accorder plus d'autonomie, son périmètre doit être restreint de trois manières distinctes : la façon dont il répond, ce qu'il peut voir, et ce qu'il peut faire.
1. Contraindre le format de réponse
Une instruction ouverte comme « Traite cette commande » laisse trop de place à l'interprétation. L'agent doit plutôt être tenu de produire une structure fixe : client, référence (SKU), quantité, prix, numéro de bon de commande, adresse, date souhaitée. L'IA interprète la demande ; un système traditionnel valide ensuite la sortie structurée avant que quoi que ce soit ne se produise.
2. Limiter les sources de données
Un agent ne devrait accéder qu'à ce dont il a besoin pour sa tâche, par exemple :
le catalogue de produits approuvé
la tarification spécifique du client
les niveaux de stock actuels
l'historique de commandes de ce client
Si l'agent ne trouve pas la réponse, il doit dire « Je ne dispose pas de cette information », plutôt que de deviner ou d'inventer une réponse plausible.
3. Limiter les actions
Lire une information n'est pas la même chose qu'agir dessus. Un agent peut être autorisé à consulter des données sans être autorisé à modifier quoi que ce soit :
Peut : vérifier le solde d'un compte — mais pas modifier la limite de crédit d'un client
Peut : préparer une commande — mais pas la soumettre
Peut : suggérer un prix — mais pas modifier la liste de prix
Le modèle de confiance progressive
On ne confie pas les clés de l'entreprise à un nouvel employé dès son premier jour. La même logique s'applique à un agent IA : l'autonomie doit s'élargir progressivement, à mesure que l'agent démontre qu'on peut lui faire davantage confiance.
Étape 1 — L'IA recommande
L'agent analyse une demande et prépare une recommandation ; un humain prend la décision. À ce stade, il n'y a aucun risque d'action indésirable — l'IA ne fait que suggérer.
Étape 2 — L'IA exécute avec approbation
L'agent prépare la commande dans son intégralité ; un employé vérifie, clique sur « Approuver » et elle est soumise. La saisie manuelle des données disparaît, mais un humain garde le dernier mot.
Étape 3 — Traitement automatique sous certains seuils
Une fois qu'un agent a fait ses preuves, certaines transactions peuvent être traitées automatiquement lorsqu'elles remplissent des conditions définies — par exemple, une commande inférieure à 500 $, d'un client connu, pour ses produits habituels, avec un haut niveau de confiance dans l'interprétation. Tout ce qui sort de ces seuils est transmis à un humain pour validation. Il s'agit d'un exemple illustratif de règle de seuil, et non d'une norme fixe.
Étape 4 — Automatisation supervisée
Au stade le plus avancé, l'agent travaille de manière indépendante sur certaines tâches, mais jamais dans une boîte noire. Quatre garde-fous restent en place :
Journalisation : chaque action de l'agent est enregistrée
Détection : les anomalies sont signalées automatiquement
Seuils : certains cas déclenchent toujours une validation humaine
Reprise en main : un humain peut reprendre le contrôle à tout moment
On ne confie pas les clés de l'entreprise à un agent IA dès le premier jour. Son autonomie augmente à mesure qu'il démontre sa fiabilité. Le travail ne disparaît pas forcément — il passe de la saisie de données à la supervision.
Ensemble, ces deux cadres — une supervision qui restreint ce qu'un agent peut voir et faire, et un modèle de confiance qui élargit son autonomie étape par étape — permettent de confier aux agents IA de véritables tâches B2B sans perdre le contrôle de l'entreprise. Le prochain article abordera la couche de sécurité des données qui rend cela applicable : pourquoi un agent IA ne devrait jamais avoir un accès direct à tout, et le rôle d'un hub de données pour décider ce qu'il peut lire, modifier et sur quoi il peut agir.